Iskolai bombariadók: a cél a zavarkeltés, a mesterséges intelligencia miatt még komolyabb lesz ez a fenyegetés
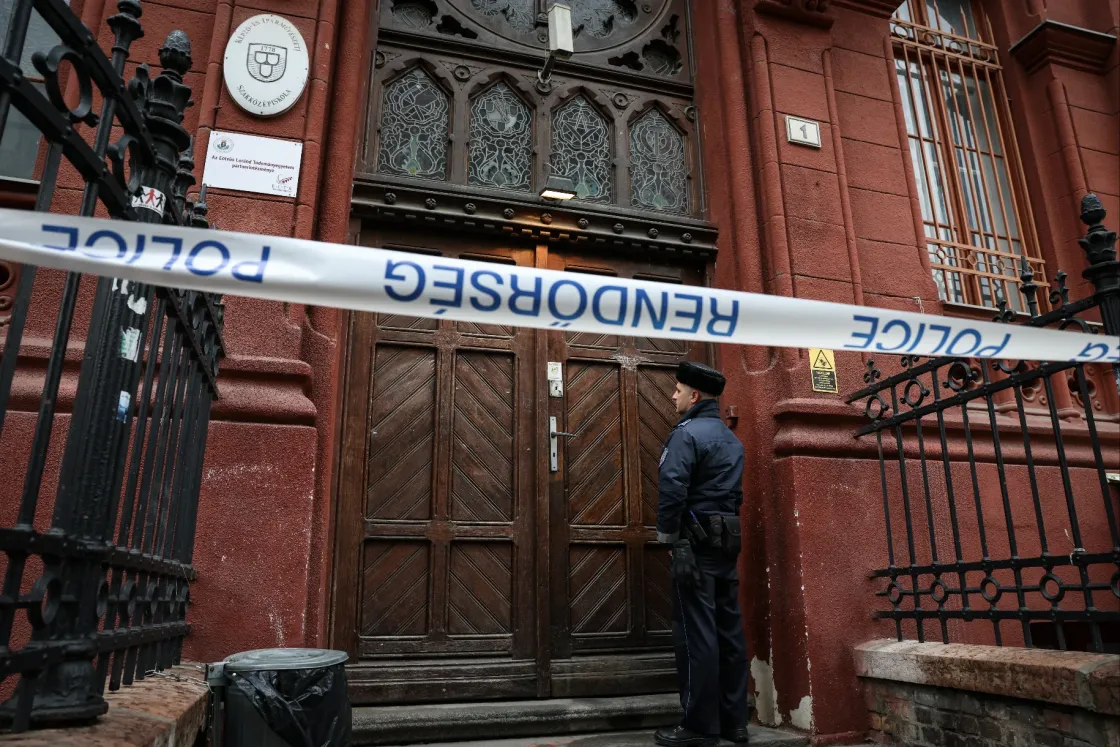
Már a múlt héten is volt néhány iskolai bombariadó, hétfőn reggel azonban több tucat magyarországi iskolát ért bombafenyegetés. Ezek ugyan alaptalannak bizonyultak, de a Nemzeti Nyomozó Iroda terrorcselekmény elkövetésével fenyegetés gyanújával nyomoz, az ügyben Pósfai Gábor belügyminiszter is megszólalt. A fenyegető emailt a Telex ügyeleti címére is elküldték.
A tárgymezőben „Terrortámadás, Október 19” címmel érkező levél több mint 70 iskola nevét sorolta fel, és azt írta, „eljött a bosszú napja”, „a detonációt október
19-én tíz óra és dél közé tervezzük. A megsértett ember keze hosszú.”
Az iskolákat úgy válogatták össze, hogy azok Budapest több kerületében legyenek,
emellett fontosabb egyetemi központokban (Pécsen, Szegeden), néhány megyeszékhelyen (Miskolcon, Egerben) és városban, járásközpontban, például Vácon, Kazincbarcikán, Tiszaújvárosban, Szerencsen, Pápán, Tatán, Karcagon vagy Mátészalkán. A megfenyegetett oktatási intézmények között van általános iskola, gimnázium, technikum és egyetemi gyakorlóiskola is.
A tömeges bombafenyegetés előtt három nappal már volt egy olyan bombariadó, ami egy budapesti iskola ellen irányult, de annál az esetnél a rendőrségnek sikerült elkapnia az elkövetőt. A fenyegetést egy 17 éves budapesti fiatal követte el, aki egy zuglói nyilvános telefonfülkéből hívta fel a 112-es segélyhívót. Amint a rendőrök azonosították a hívás helyét, megjelentek a fülkénél, aminek a közelében néhány fiatalt igazoltattak. Kiderült, hogy a társaság egyik tagja telefonált a fülkéből, akit aztán XIV. kerületi otthonában fogtak el. A fiút közveszéllyel fenyegetés gyanújával hallgatták ki, tettét beismerte. A hívást azzal indokolta, hogy az általa megjelölt intézménybe olyan fiatalok járnak, akik gúnyolták, ezért haragudott rájuk.
Érdemes különválasztani a két esetet. Az utóbbi típusú bombariadók nem ritkák, de szinte minden esetben nyakon lehet csípni az elkövetőjüket. Az iskolák tucatjait érintő, emailben érkező fenyegetéseket azonban jellemzően olyan profik követik el, akiknek a beazonosítása már korántsem egyszerű.
A mostani magyarországi eset sem egyedüli. Hétfőn nemcsak magyar iskolák, de közel 160 észak-írországi iskola is kapott ismeretlen feladótól származó, bombafenyegetést tartalmazó emailt. Érkeztek fenyegető emailek belgrádi és újvidéki általános iskolákba is.
Nem új jelenségről van szó, a közép- és kelet-európai régióban már 2024-ben és 2025-ben is megjelentek a pontosan ugyanilyen mintázatot követő, tömeges emailfenyegetések.
2025. január 23-án Magyarországon 292 oktatási intézmény kapott fenyegető emailt, közvetve pedig sok ezer ember napját írta át a bombariadó. Az akkori fenyegetések alapján úgy tűnt, hogy az akció mögött iszlamisták állnak, de ahogy egy akkori elemzésünkben rámutattunk, a dzsihádista fenyegetés csak fedősztori volt.
Januárban a politikai szereplők a maguk érdekeinek megfelelően kommentálták az eseményeket. Egyes ellenzékiek az államot és a kormányt ekézték, míg a kormánypárti sajtó elsősorban a migráció és az iszlamista fenyegetés narratíváját erősítette, hogy így érzékeltesse, milyen veszélyek leselkednek Európára.
Akkor a művelet egyik mellékhatásaként ráadásul megjelentek olyan követők, akik lemásolták a módszert vagy kedvet kaptak hasonló fenyegetőzéshez – utóbbiak az amatőrök. Bár akkor is vizsgálták a hatóságok a történteket, hivatalosan csak annyit tudni, hogy a parlament nemzetbiztonsági bizottságában a titkosszolgálatok illetékesei azt mondták, nem dzsihádisták voltak az elkövetők, a cél pedig a zavarkeltés volt.
A tömeges bombafenyegetések 2024 tavaszán kezdődtek a kontinensen – jóllehet efféle vagy ehhez hasonló támadások egyes európai államokat már 2022-ben és 2023-ban is sújtottak. Már akkor megírtuk, hogy a támadások mintázatát elemezve egyáltalán nem lehet kizárni, hogy Magyarországon újra megtörténhet az, amivel 2025. január 23-án aztán szembesültünk, mivel az ismétlődések az európai mintázatból jól nyomon követhetők. Tavaly januárban már látni lehetett, hogy az elkövetők néhány országot többször is célba vettek: Franciaország és Lengyelország mellett Ausztriát, Bulgáriát és Görögországot is.
Arról, hogy oroszok állnak ezen akciók mögött, először a cseh illetékesektől lehetett hallani. A 2024 őszén Csehországban, Szlovákiában és a balti államokban lezajlott fenyegetéssorozat miatt napokon keresztül ezernél is több iskolát kellett kiüríteni a digitálisan továbbított hamis riasztások miatt. A Cseh Biztonsági Információs Szolgálat vezetője, Michal Koudelka nyíltan kimondta, hogy a cseh iskolák elleni támadások mögött világosan azonosítható orosz szálak húzódnak meg, és az akciók egy összehangolt hibrid kiberművelet részét képezik.
Ezeknek az akcióknak az elsődleges célja nem a fizikai pusztítás, hanem a pánikkeltés, az állami intézmények diszkreditálása, valamint a védelmi szervek kapacitásainak leterhelése.
Az ilyen típusú műveletek felderítését ugyanakkor rendkívül megnehezíti az a technológiai háttér, amellyel a fenyegetéseket végrehajtják. Ahogy azt a Telexnek név nélkül nyilatkozó biztonsági szakemberek elmondták, az elkövetők általában automatizált bothálózatokat, többlépcsős VPN-szolgáltatásokat, anonim emailszolgáltatókat, valamint az orosz Yandex infrastruktúráját használják a saját valós IP-címük elrejtésére.
Mivel a feladóként megjelölt digitális nyomok gyakran olyan harmadik országbeli vagy oroszországi szerverekre mutatnak, amelyek hatóságai nem működnek együtt a nyugati vagy közép-európai nyomozó hatóságokkal, a gyanúsítottak azonosítása és jogi felelősségre vonása a legtöbb esetben lehetetlen.
A megfélemlítési stratégia hatékonysága éppen abban rejlik, hogy a hatóságok egyetlen bombariadót sem vehetnek félvállról, így minden egyes névtelen üzenetet valós veszélyhelyzetként kell kezelniük.
Ez a folyamatos készenléti kényszer hatalmas anyagi és logisztikai terhet ró a terrorelhárításra, a rendőrségre és a mentőszolgálatokra, miközben az oktatási rendszerben keletkező fennakadások szülők százezreinek napi munkáját és életét nehezítik meg.
Az európai kiberbiztonsági szakértők és a NATO elemzői hangsúlyozzák, hogy a virtuális bombafenyegetések tökéletesen illeszkednek a szürkezónás hadviselés eszköztárába. Mivel az elkövetők nem lépnek át egy bizonyos erőszakküszöböt és nem okoznak fizikai kárt, az incidensek nem váltják ki az észak-atlanti szövetség kollektív védelmi mechanizmusát, mégis szisztematikusan roncsolják a polgárok államba vetett bizalmát.
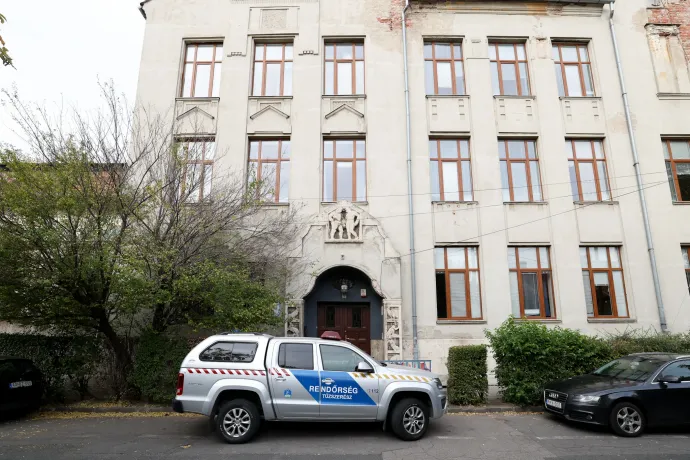
Szakemberek szerint a jövőben a mesterséges intelligencia által vezérelt automatizáció és a nyomkövetést nehezítő titkosítási eljárások terjedésével az európai államoknak még összetettebb hibrid fenyegetésekkel kell majd szembenézniük a közintézmények védelmében.
Az akciók mindenesetre felerősítették a bűnüldöző szervek közötti nemzetközi együttműködést. Az Europol és az Eurojust koordinációjával több tagállam kiberbűnözés elleni egysége hozott létre közös nyomozócsoportokat a határokon átnyúló fenyegetések elemzésére. A hatóságok célja, hogy a szerveradatok és a digitális lábnyomok mélyebb elemzésével ne csak a közvetlen emailküldőket, hanem a hibrid akciókat finanszírozó és koordináló hálózatokat is felderítsék.
Az Eurojust és az érintett nemzeti hatóságok koordinációjának köszönhetően például a cseh, szlovák és lett hatóságok közösen sikeresen azonosították és elfogták azt a gyanúsítottat, aki a Csehországban, Szlovákiában és Lettországban több ezer iskolába kiküldött, rendkívüli fennakadást okozó tömeges bombafenyegetések mögött állt. Igaz, a helyi végrehajtók elfogásával nem tudták felszámolni a mögöttük álló teljes támogatási struktúrát.
